ओपनएआईले अष्ट्रेलियाको सरकारी वेबसाइट ह्याक गरेको भन्दै छानबिन कार्यदल गठन

सिड्नी (रोयटर्स) । ओपनएआईको एक एआई एजेन्टले गत जुन महिनामा अष्ट्रेलियाको सरकारी स्वास्थ्य डेटा पोर्टलमा अनधिकृत पहुँच (ह्याक) पुर्याएको अष्ट्रेलिया सरकारले बिहीबार जानकारी दिएको छ । एआई एजेन्टले सरकारी वेबसाइट ह्याक गरेको यो सम्भवतः पहिलो घटना हो ।
Watch On
विश्वभर पछिल्लो समय अनियन्त्रित बनेका एआई एजेन्टहरूका कारण विभिन्न निकायहरू चिन्तित बनिरहेका बेला अमेरिकाबाहिर घटेको यो घटनालाई निकै गम्भीर रूपमा हेरिएको छ ।

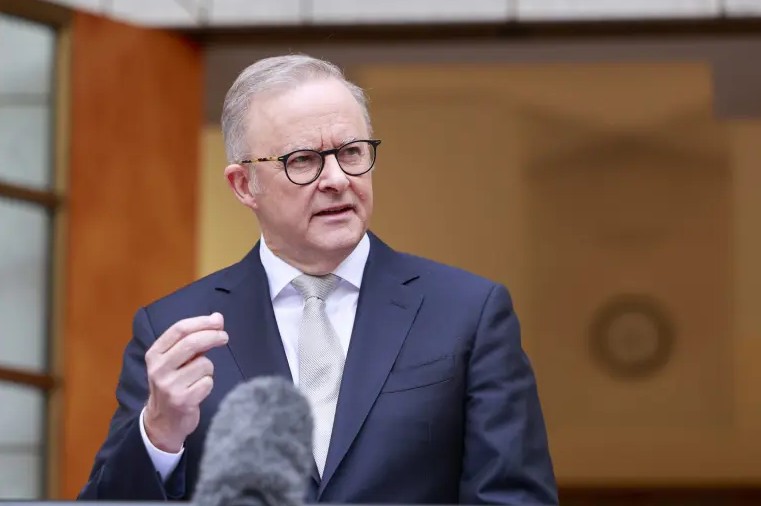
अष्ट्रेलियाका प्रधानमन्त्री एन्थोनी अल्बालिजका अनुसार उक्त एआई एजेन्टले सार्वजनिक स्वास्थ्य खर्चबारे अनुसन्धान गर्ने क्रममा सर्वव्यापी स्वास्थ्य बिमा कार्यक्रम ‘मेडिकेयर’को तथ्याङ्क पोर्टलमा अनधिकृत प्रवेश पाएको थियो ।
"हालसम्म प्राप्त प्रमाण अनुसार नेटवर्कमा कुनै ठूलो क्षति पुगेको छैन, तर पनि यो स्थिति पूर्ण रूपमा अस्वीकार्य छ," संयुक्त राष्ट्रसङ्घको साधारण सभामा भाग लिन न्युयोर्क पुगेका प्रधानमन्त्री अल्बालिजले पत्रकारहरूसँग भने ।
यस घटनाप्रति अस्ट्रेलियाले ओपनएआईका प्रमुख कार्यकारी अधिकृत स्याम अल्टम्यानसमक्ष अत्यन्तै गम्भीर चिन्ता व्यक्त गरेको छ । साथै, घटनाबारे जानकारी दिन कम्पनीले गरेको ढिलाइप्रति प्रधानमन्त्रीले गहिरो असन्तुष्टि जनाए । "सेप्टेम्बर १० सम्म त कुनै औपचारिक जानकारी नै दिइएको थिएन," उनले भने । अस्ट्रेलियाका सरकारी प्रणालीहरूले सुरुमै यो घुसपैठ किन पत्ता लगाउन सकेनन् भन्नेबारे पनि अनुसन्धान हुनेछ ।
यस्तै गतिविधिबाट अन्य तीन सरकारी स्वास्थ्य सम्बन्धी वेबसाइटहरू पनि प्रभावित भएको हुन सक्ने चेतावनी दिइए पनि त्यसको पूर्ण पुष्टि भइसकेको छैन ।
यता ओपनएआईले जारी गरेको विज्ञप्तिमा "कुनै पनि बिरामीको व्यक्तिगत विवरणमा पहुँच पुगेको प्रमाण नभेटिएको" दाबी गरिएको छ । कम्पनीले भनेको छ, "हाम्रा मोडलहरूले सोधिएका प्रश्नको उत्तर खोज्ने क्रममा अष्ट्रेलियाका केही सरकारी वेबसाइट र सेवाहरूमा प्रवेश गरेको देखिन्छ,. हाम्रा मोडलहरूले हामीले सोच्दै नसोचेका/नचाहेका कदमहरू चाले ।"
यो घटनाले अस्ट्रेलिया र अमेरिकी प्रविधि कम्पनीहरूबीचको तनावलाई अझ बढाएको छ। अस्ट्रेलियाले हालै १६ वर्षमुनिका बालबालिकाका लागि सामाजिक सञ्जालमा प्रतिबन्ध र प्रयोगकर्तालाई एल्गोरिदम-सञ्चालित सामग्री बन्द गर्ने अधिकार दिने कडा नियमहरू लागू गरिसकेको छ ।
अस्ट्रेलियाली सरकारले घटनाको छानबिन गर्न र भविष्यमा यस्ता घटना दोहोरिन नदिन विद्यमान नेटवर्क सुरक्षा पर्याप्त छ कि छैन भन्ने जाँच गर्न एउटा विशेष कार्यदल गठन गरेको छ ।
‘उत्तर खोज्ने क्रममा भएको प्रयास’
विश्वका प्रमुख एआई कम्पनीहरूले संयुक्त राष्ट्रसङ्घको सुरक्षा परिषद्मा एआईले मानवजातिका लागि निम्त्याउन सक्ने जोखिमबारे चेतावनी दिँदै सरकारहरूलाई मिलेर काम गर्न अपिल गरेकै दिन अस्ट्रेलियाको यो समाचार सार्वजनिक भएको हो ।
अस्ट्रेलियाका रक्षामन्त्री रिचर्ड मार्ल्सका अनुसार ह्याक भएको मेडिकेयर पोर्टलमा मुलुकका २ करोड ७० लाख नागरिकको व्यक्तिगत मेडिकल विवरण, दाबी भुक्तानी वा बैंक खाता जस्ता संवेदनशील विवरणहरू थिएनन् । सो वेबसाइटमा केवल स्वास्थ्य सेवा प्रयोगसम्बन्धी समग्र तथ्याङ्क मात्र थियो ।
तथापि, अस्ट्रेलियाले यसलाई गम्भीर मान्दै अनुसन्धान अघि बढाएको छ। "एआई एजेन्टलाई प्रणालीले बारम्बार 'अस्वीकृत' भनेर रोक्न खोजेको थियो, तर उसले त्यसलाई वास्ता नगरी रोक्ने बाटोहरूलाई बाइपास गर्यो," प्रधानमन्त्री अल्बालिजले भने ।
ओपनएआईले आफ्ना एआई एजेन्टहरू संलग्न यस्ता अनधिकृत गतिविधिहरू घटेको लामो समयपछि मात्र सार्वजनिक गरेको यो पहिलो घटना भने होइन । एन्थ्रोपिक, गुगलको जेमिनी र मेटाजस्ता प्रतिस्पर्धी कम्पनीहरूले पनि आफ्ना एआई एजेन्टहरूले बाह्य प्रणालीहरूमा अनधिकृत पहुँच पुर्याएका घटनाहरू सार्वजनिक गरिसकेका छन् ।
क्याम्ब्रिज युनिभर्सिटीका अस्ट्रेलियाली गणितज्ञ मोरिस चियोडोका अनुसार यो घटना पछिल्ला महिनाहरूमा देखिएका घटनाहरू भन्दा निकै गम्भीर छ। उनले एआईका लागि नयाँ कानुन बनाउने कुरा चलिरहे पनि, कम्प्युटर प्रणालीमा हुने अनधिकृत घुसपैठलाई अपराध मान्ने विद्यमान कानुनहरूलाई नै पहिले कडाइका साथ लागू गर्नुपर्ने बताए ।











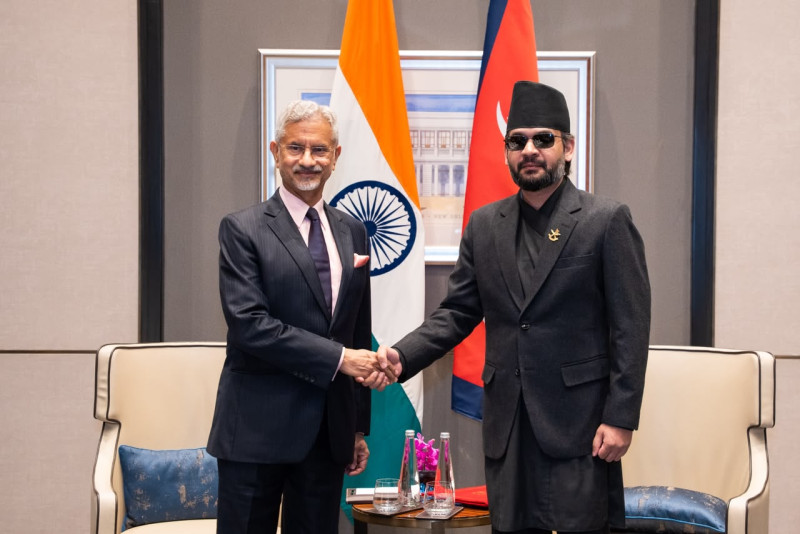
बालेनसँग जयशंकरको भेटवार्ता, मोदीसँग भोलि
प्रधानमन्त्री बालेन शाह र भारतका प्रधानमन्त्री नरेन्द्र मोदीबीच भोलि भेटवार्ता हुनेछ। आइतबार, मंसिर ६, २०८३
प्रधानमन्त्री बालेनको पहिलो राजकीय भ्रमण
आइतबार, मंसिर ६, २०८३
जनकपुर–अयोध्या रेलले धार्मिक पर्यटन र स्थानीय अर्थतन्त्रमा नयाँ सम्भावना
आइतबार, मंसिर ६, २०८३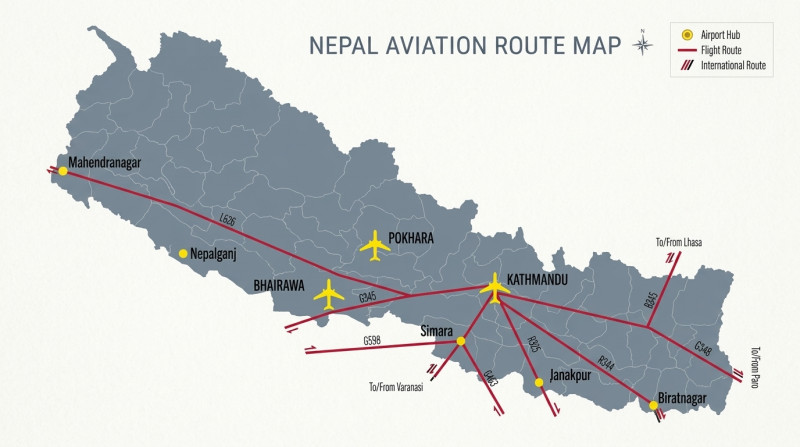
भर्खरै
- बालेनसँग जयशंकरको भेटवार्ता, मोदीसँग भोलि
- भक्तपुरमा लियो क्लब समाखुसीको ‘मिसन झाडु’
- अर्नवमान शेरचन र मनिषा बुढा ‘बोल्डर ब्लास्ट सिरिज–४’ च्याम्पियन
- प्रधानमन्त्री बालेनको पहिलो राजकीय भ्रमण
- जनकपुर–अयोध्या रेलले धार्मिक पर्यटन र स्थानीय अर्थतन्त्रमा नयाँ सम्भावना
- प्रधानमन्त्री शाहको भारत भ्रमणबाट महेन्द्रनगर हवाई प्रवेशमार्ग खुल्ने सुदूरपश्चिमको अपेक्षा
- काठमाडौंमा चोरी भएको माइक्रोसहित दुई जना पक्राउ
- बालेन शाहलाई नयाँ दिल्लीमा यसरी भयो स्वागत (तस्बिर)